iPhone 登录 iPad 微信的办法:无需第二台设备的实现思路与风险
这个需求的来龙去脉
最早玩这批需求的是越狱用户,那时候 iOS 封闭,越狱之后装插件是唯一的路子,能改的东西也多,设备身份想改就改。后来越狱的人越来越少,一是新系统越不了,二是风险成本太高。但需求还在,于是路子就从越狱插件迁移到了免越狱的注入方案,也就是前两篇反复说过的那条技术线。
现在的免越狱做法回顾
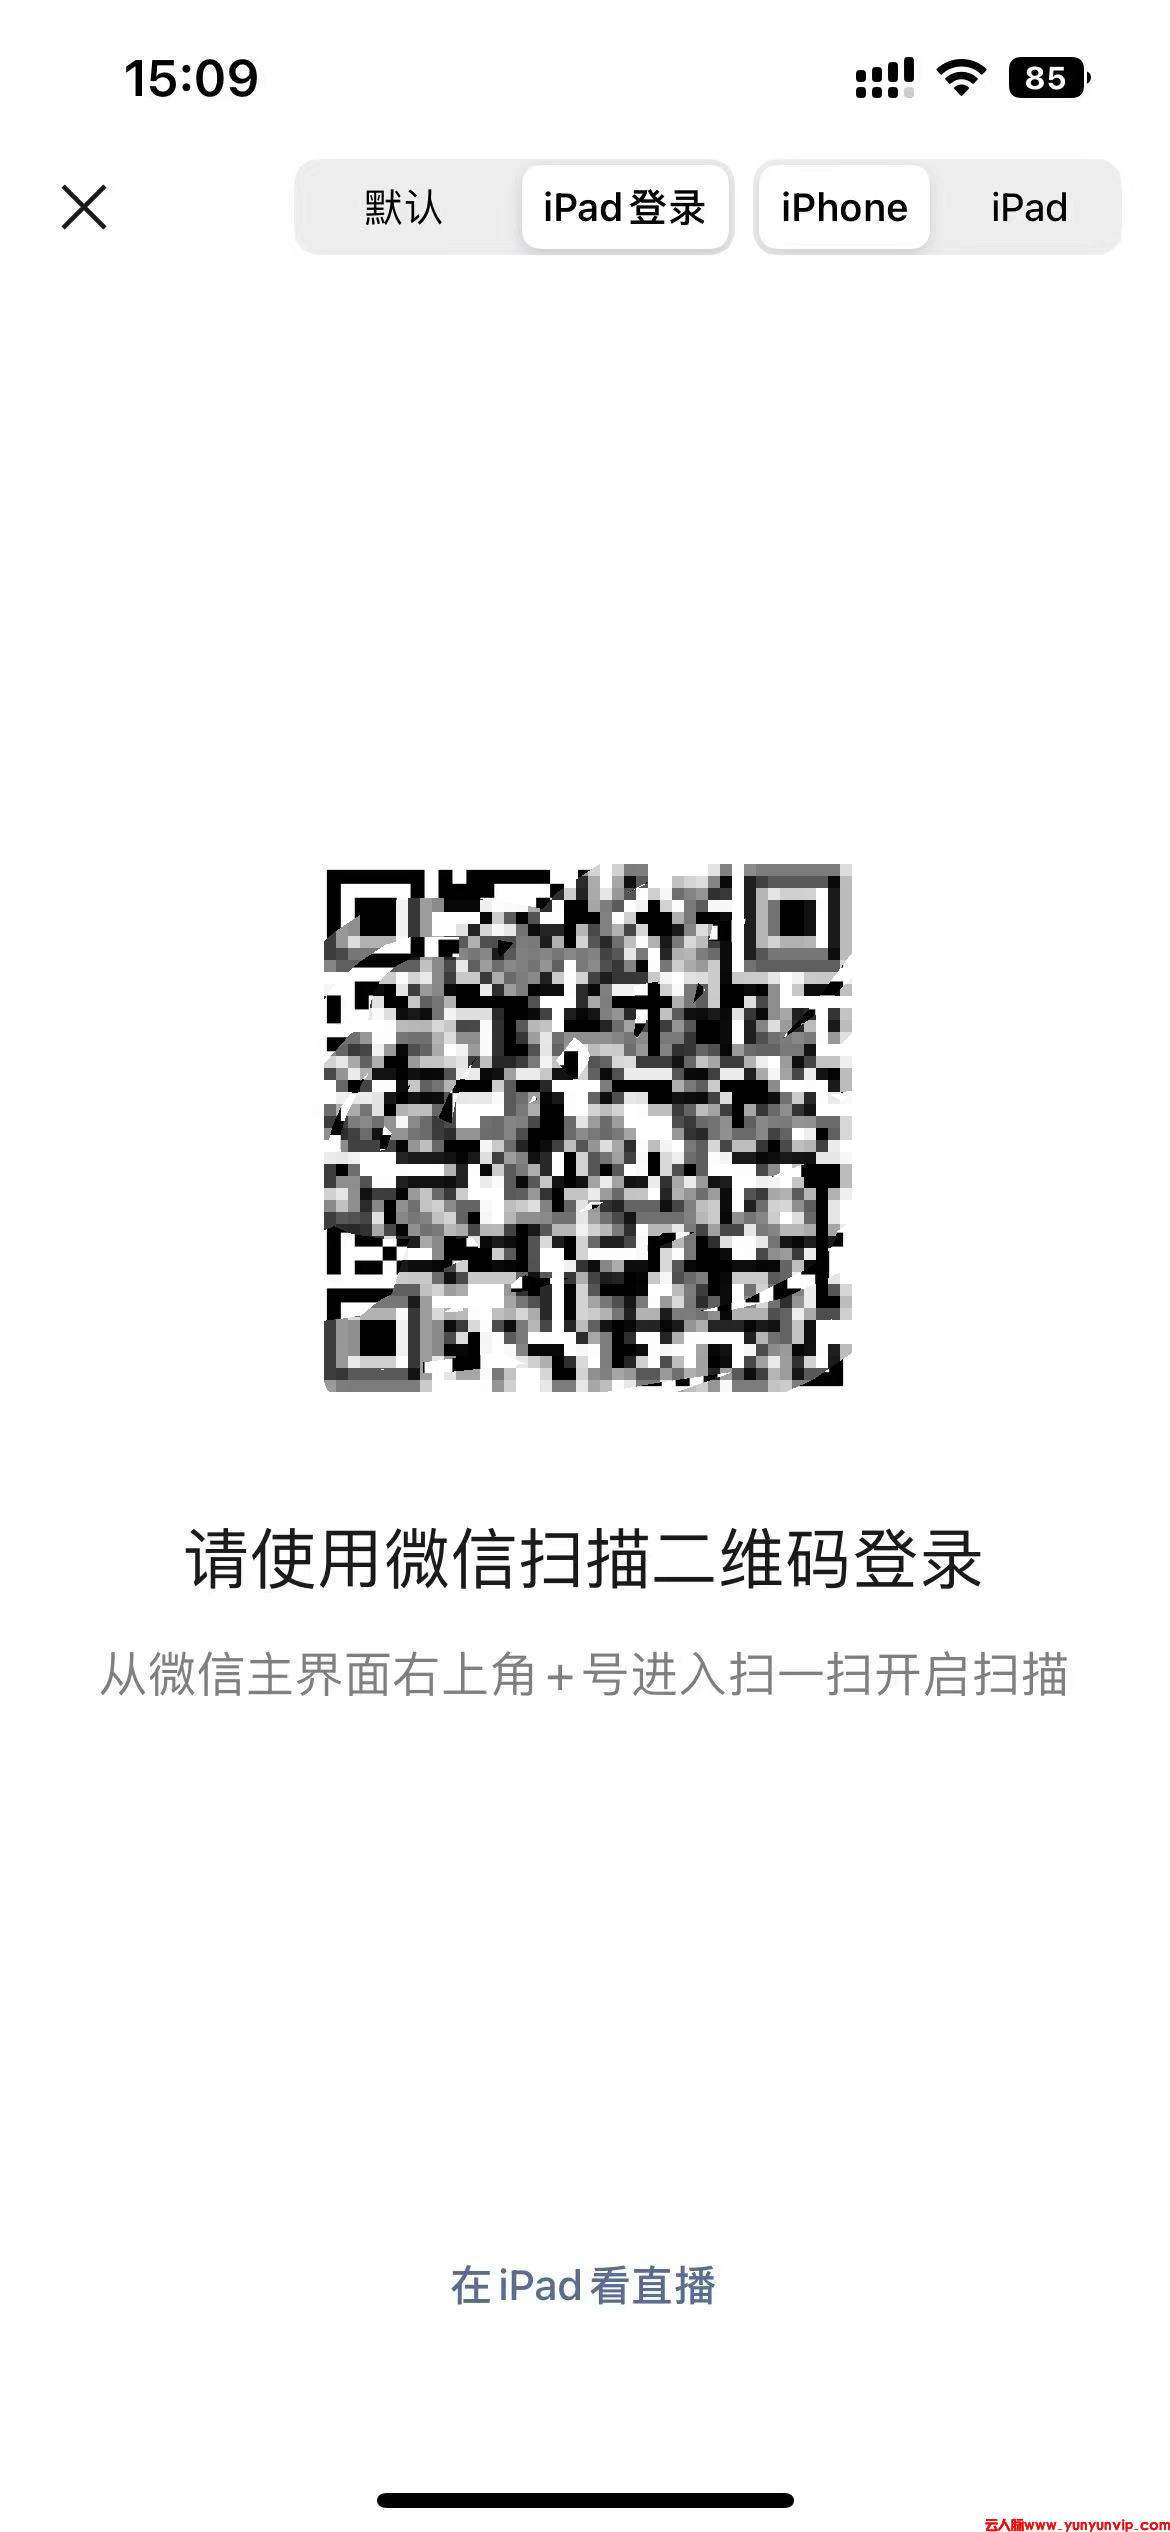
把iPad登录能力做进插件,通过签名工具注入到微信包里,签名后安装,登录界面多出平板入口。整套流程不需要越狱、不碰系统,机器本身零改动。技术细节在插件专篇里写得最全,这篇不重复,只补几个这条路上特有的注意点。
设备身份和应用版本的关系
改的是应用层身份,不是系统层身份。微信每次大更新都会重置应用包,更新之后插件能力跟着消失,要重新注入。所以用这套方案的人,微信更新的节奏要自己把控,更新前想想平板在线的需求是不是马上要用。
登录状态的表现差异
注入后的平板在线和真平板在线,在多数场景下表现一致,但个别功能入口有细微差别,懂行的人细看能看出不同。追求百分百还原的,这条路到不了满分,九成相似是现实水平。
跟越狱方案的正面对比
越狱方案的优点是系统级修改,做得深、还原度高,缺点清单更长:失去保修、支付类应用异常、系统稳定性风险、新系统长期无解。免越狱注入方案优点是机器无损、可逆,缺点是应用层改造、微信更新就断档。两相对比,除非你有非越狱不可的其他需求,单纯为了设备身份去越狱属于高射炮打蚊子,得不偿失。
风险清单最后过一遍
应用层改造的风险前两篇说过,这里只强调最要命的三个:插件来源、账号风控、版本断档。三个风险都有对应的缓解办法,核心是渠道要干净、重要号不折腾、更新要有预期。三样都做到位,这套玩法的风险就压在了可控范围里。
收尾
需求是真实的,路子是有的,风险是明确的,三者摆在一起做决策就不难。还在犹豫的,把前两篇插件文章和购买指南连起来看一遍,基本能想清楚自己该不该入。有具体场景拿不准的,评论区聊。
这些方案的历史沿革
设备身份这条技术线演化了五代:最早的越狱插件、后来的桌面助手、签名时代的注入、测试版应用的内置能力、现在的成品服务。每代方案的目标一致,就是让设备状态的显示更可控。了解沿革的意义在于:现在买到的成品服务,背后是这条线的最新形态,历史方案翻车的原因它一样会继承,心态放平。
账号安全的底线配置
玩设备身份的人,账号安全底线要有:登录设备管理定期看,陌生设备及时踢;账号保护级别调到最高;小号的实名支付信息能少绑就少绑。这些配置跟方案无关,是账号本身的护城河,护城河在,方案翻车了也有退路。
需求不强烈就别入场
最后劝一句:需求不刚性的,这套东西别碰。它的价值跟你的需求强度成正比,跟你的折腾成本成反比。看别人玩得花就入场的,九成会在一个月内闲置,钱花了,精力花了,图什么呢。刚需人群按流程走,围观群众看个乐就行。
设备身份显示的实际用途清单
盘一遍真实用途帮你判断要不要入:账号管理场景,多号运营者区分设备状态,实用;隐私保护场景,不想暴露自己在用什么设备,合理;社交展示场景,让联系人看到你在用平板办公,营造人设,见仁见智;欺骗场景,伪造不在场证明之类,违法,别碰。前三条自己掂量,第四条一票否决。
跟其他伪装功能的搭配风险
设备身份伪装经常跟其他伪装功能搭配用,风险要了解:伪装功能叠得越多,应用环境离正常状态越远,风控信号越明显;多个功能来自不同开发者时,互相冲突的概率也涨。搭配的原则是少而稳,两个以内功能、同一个开发者的模块,优先这样选。
设备状态相关的社交礼仪
聊个轻松点的话题:设备状态也算社交信息的一部分,用不用伪装都有些礼仪可讲:别拿设备状态去试探别人的行踪,你看到的不一定是真的;也别对别人的在线状态过度解读,设备显示的信息跟真实情况有偏差是常态。技术上大家都有伪装的能力之后,对别人状态的钝感力反而是种成熟,较真的人活得累。
未来趋势的一点观察
设备身份这块的未来趋势说点观察:官方对多端能力的开放是大方向,能官方实现的会越来越多,灰色需求的空间会持续收窄;平台的设备风控也在升级,伪装的识别难度两头都在涨。趋势之下,这类服务的窗口期属性越来越明显,用一天算一天,别当长期资产来买。


